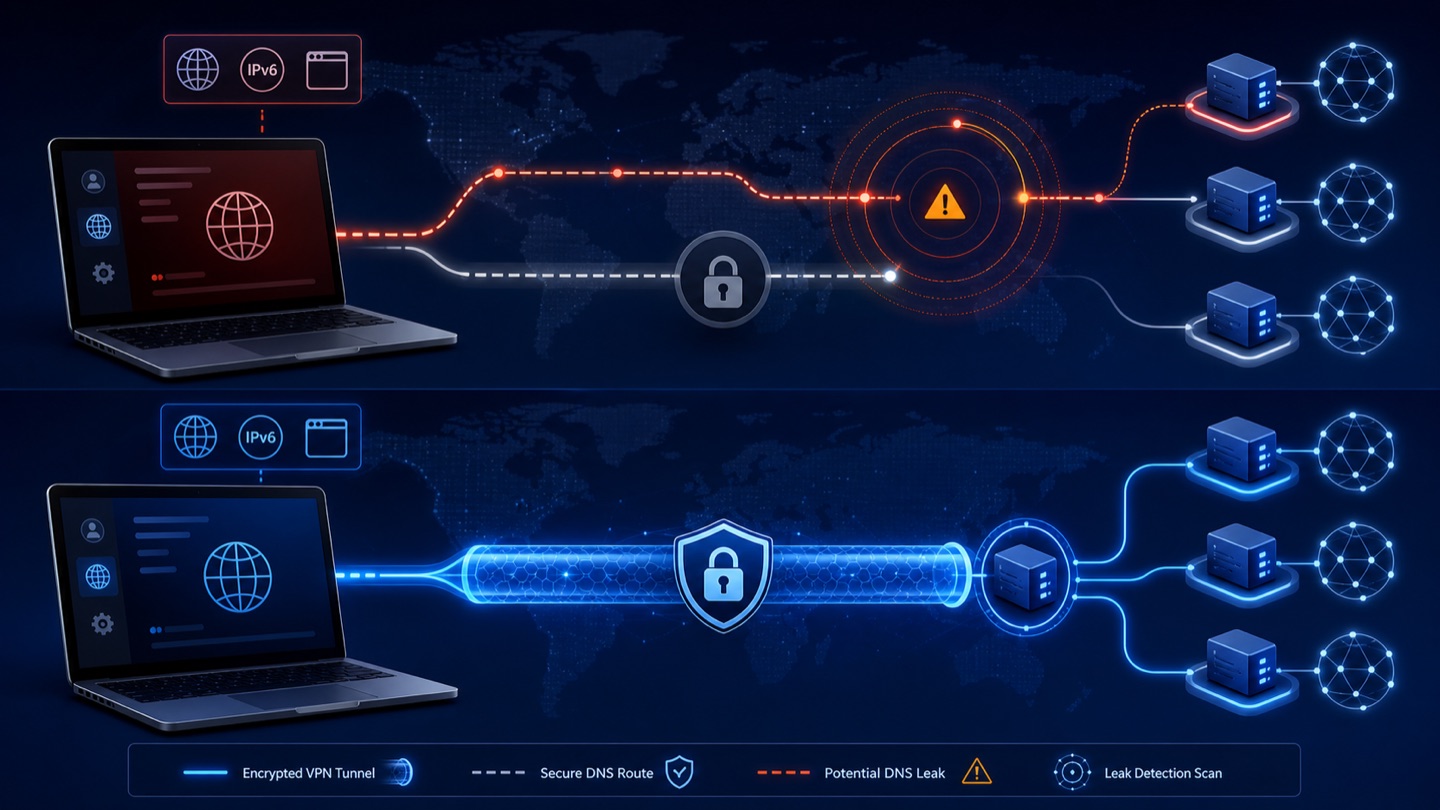
DNS는 도메인 이름을 네트워크 주소로 바꿉니다. VPN 연결 중에도 원래 네트워크의 DNS로 요청하면 유출 가능성이 있습니다. 한 번의 “통과” 표시보다 연결 전후 조건을 비교해야 합니다.
단계 1
무엇을 측정하는지 이해
공인 IP, DNS 리졸버와 WebRTC는 서로 다릅니다. DNS 테스트는 이름 조회를 누가 처리하는지 보여 주지만 모든 트래픽 경로를 증명하지는 않습니다.
낯선 회사명은 VPN의 외부 DNS나 클라우드일 수 있습니다. 연결 뒤에도 원래 ISP와 지역 리졸버가 나타나는지 확인하세요.
- 공인 IP: 보이는 출구 주소
- DNS: 도메인 조회 서버
- WebRTC: 브라우저 실시간 통신
단계 2
연결 전후 비교 테스트
QuickQ와 다른 VPN·프록시를 끄고 IP, DNS 조직, 지역을 기록합니다. QuickQ 연결 후 새 비공개 창에서 같은 테스트를 합니다.
다른 서버에서도 반복해 캐시와 일시적 변화, 단일 서버 문제를 제외합니다.
- 미연결 기준 기록
- 연결 후 재검사
- 다른 서버 반복
- IPv4와 IPv6 확인
단계 3
암호화 DNS 고려
브라우저나 OS의 암호화 DNS 때문에 시스템 DNS와 결과가 다를 수 있습니다. 점수를 바꾸려고 보안 기능을 끄지 말고 설정을 기록하세요.
브라우저 하나만 다르면 보안 DNS, 프록시, 확장 프로그램부터 봅니다.
- 브라우저 두 개 비교
- 모르는 프록시 확장 중지
- 변경 사항 기록
단계 4
의심 결과 해결
QuickQ를 재연결하고 서버를 바꾸며 앱을 업데이트합니다. 다른 VPN, 프록시, 필터를 끈 뒤 다른 네트워크와 IPv4/IPv6에서 다시 검사하세요.
출처를 모르는 DNS 주소나 방화벽 스크립트를 사용하지 마세요.
- 앱 업데이트
- 경쟁 네트워크 도구 제거
- 다른 회선 교차 검사
- 개인정보 가린 결과 저장
단계 5
지원팀에 보낼 정보
시간, OS, QuickQ 버전, 서버, 기본 네트워크와 연결 전후 DNS 조직·지역을 보냅니다.
전체 공인 IP, 계정, 기기 ID와 결제 정보는 공개하지 마세요.
- 모든 서버에서 발생하는지
- 한 브라우저만 다른지
- 암호화 DNS와 IPv6 상태
DNS 테스트는 진단 신호입니다. 출구 IP, 앱 상태, 설정과 반복 비교를 함께 보세요.